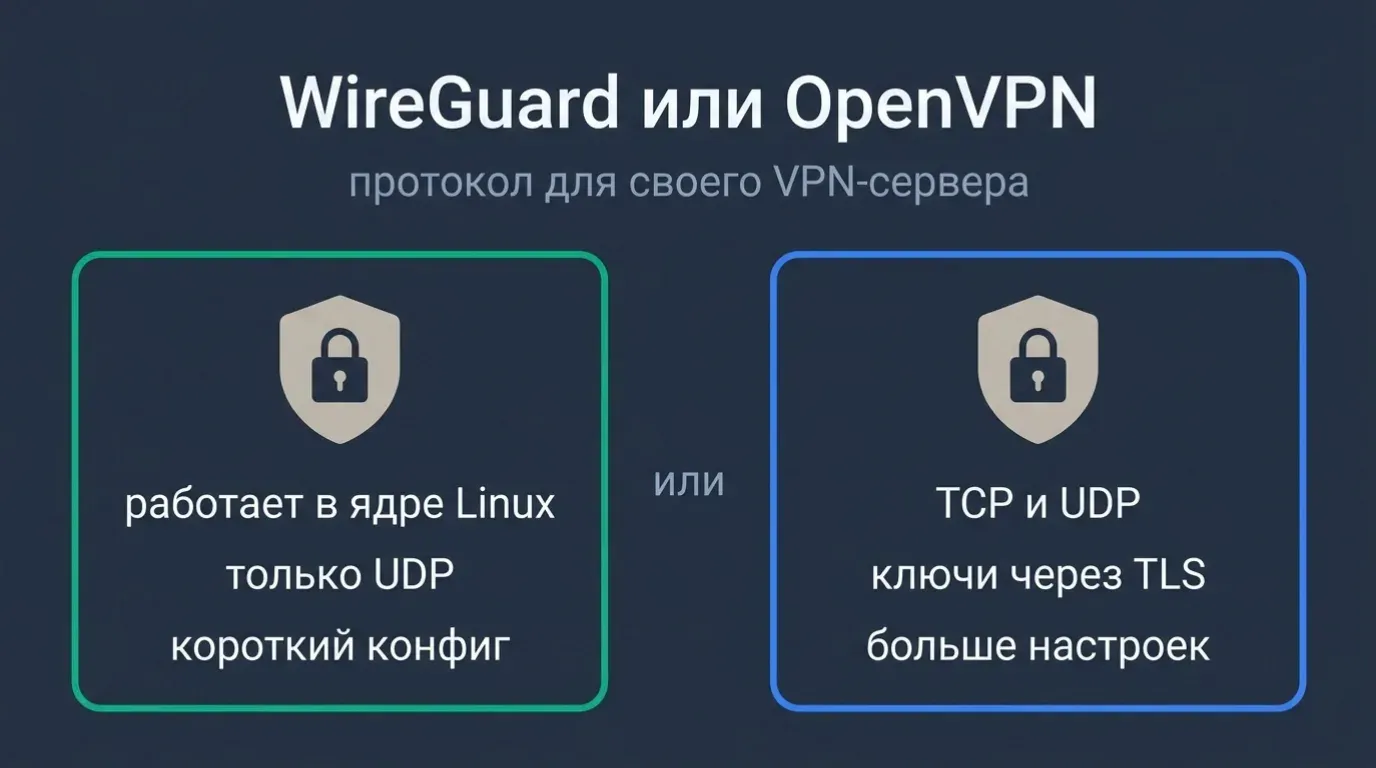
WireGuard и OpenVPN — два протокола, на которых строятся корпоративные защищённые каналы связи в 2026 году. В этой статье мы сравниваем их по скорости, потреблению ресурсов, безопасности, простоте настройки и подходящим сценариям использования, чтобы вы смогли выбрать правильный инструмент для защиты трафика сотрудников, site-to-site соединения между офисами или построения безопасного канала между своим VPS и рабочей станцией.
Главный вывод: для большинства новых проектов в 2026 году WireGuard проще и быстрее (на замере авторов протокола — почти вчетверо большая пропускная способность, а кода в нём меньше 4 000 строк), но OpenVPN по-прежнему незаменим там, где требуется TCP-транспорт, сложная сертификатная PKI или интеграция с уже существующей корпоративной инфраструктурой.
Краткое сравнение протоколов
WireGuard был включён в стабильное ядро Linux с версии 5.6 (март 2020) и с тех пор получил официальную поддержку в FreeBSD, Windows, macOS, iOS, Android и маршрутизаторах MikroTik, OPNsense и OpenWrt. OpenVPN разрабатывается с 2001 года и остаётся частым выбором в корпоративных сетях благодаря гибкой конфигурации и совместимости со старыми системами.
- Код WireGuard для Linux — меньше 4 000 строк без криптографических примитивов (так в статье автора протокола), поэтому его легко проверить; OpenVPN — приложение в пространстве пользователя, которое опирается на OpenSSL, и проверять в нём приходится намного больше кода.
- WireGuard использует современные криптографические примитивы: ChaCha20 для шифрования, Poly1305 для MAC, Curve25519 для обмена ключами, BLAKE2s для хеширования.
- OpenVPN позволяет настраивать любые алгоритмы, совместимые с OpenSSL — от AES-256-GCM до устаревших Blowfish (не рекомендуется).
- WireGuard работает только по UDP на одном порту (обычно 51820); OpenVPN поддерживает и UDP, и TCP, что полезно в сетях со строгими межсетевыми экранами.
- WireGuard молчит на чужие пакеты: на пакет без верной подписи сервер не отвечает вовсе, и снаружи порт выглядит закрытым — в статье автора это принцип «Silence is a Virtue».
Производительность: что показали опубликованные замеры
Скорость протоколов мы сами не замеряли. Числа ниже — со страницы Performance на wireguard.com: две машины на Intel Core i7-3820QM и i7-5200U, гигабитная сеть, iperf3, среднее за 30 минут. Сами авторы называют замер старым и небрежным и пишут, что с тех пор WireGuard и IPsec стали быстрее, а OpenVPN остаётся очень медленным. OpenVPN 2.6 с тех пор научился работать с модулем ядра DCO, поэтому числа — ориентир, а не прогноз: на своём сервере поднимите iperf3 между двумя узлами и сравните.
- WireGuard: 1 011 Мбит/с — предел гигабитной сети, процессор загружен не полностью.
- OpenVPN (UDP, 256-битный AES с HMAC-SHA2-256): 258 Мбит/с — процессор загружен полностью.
- IPsec для сравнения: 881 Мбит/с с AES-GCM и 825 Мбит/с с ChaCha20-Poly1305, процессор загружен полностью.
- Задержка (ping) через туннель: 0,403 мс у WireGuard против 1,541 мс у OpenVPN.
Для видеосвязи с сотрудниками и передачи больших файлов это значит одно: при той же ширине канала WireGuard оставляет процессору больше запаса, поэтому под него хватает тарифа поменьше.
Безопасность и криптография
Оба протокола обеспечивают конфиденциальность, целостность и аутентификацию трафика. Но подходы к криптографии у них принципиально разные.
WireGuard — современные примитивы
- ChaCha20 (симметричное шифрование): быстрее AES на процессорах без AES-NI, постоянное время выполнения защищает от side-channel атак.
- Poly1305 (аутентификация сообщений): криптографически доказуемо стойкая.
- Curve25519 (обмен ключами): 128-битная безопасность, быстрее RSA/ECDH на классических кривых.
- BLAKE2s (хеширование): по замерам авторов алгоритма быстрее SHA-256 при той же стойкости.
- Жёсткий и согласованный набор шифров — исключает ошибки конфигурации («cipher downgrade»).
OpenVPN — гибкость OpenSSL
- Поддержка сертификатов X.509 и PKI — удобно для крупных корпоративных окружений.
- Канал управления — TLS, в том числе TLS 1.3.
- Возможность использовать аппаратные HSM и YubiKey для хранения ключей — важно для регулируемых индустрий.
- Риск: администратор может оставить слабый шифр (например, Blowfish) или устаревший TLS 1.0/1.1 — настройки надо проверять.
Типичные сценарии: что выбирать в 2026
WireGuard — когда выбирать
- Защита трафика удалённых сотрудников, работающих в публичных Wi-Fi кофеен, аэропортов, коворкингов.
- Site-to-site соединение между двумя офисами или филиалами — статичная топология, низкая задержка.
- Подключение разработчиков к внутреннему Kubernetes-кластеру или staging-окружению.
- Встроенные VPN-клиенты роутеров MikroTik, OPNsense, GL.iNet для малого бизнеса.
- Мобильные сотрудники (iOS/Android) — при смене сети туннель продолжает работать: роуминг встроен в протокол.
OpenVPN — когда выбирать
- Крупная существующая корпоративная PKI с сотнями пользователей — OpenVPN интегрируется с Active Directory через RADIUS или LDAP.
- Сети, где требуется работать поверх TCP 443 (например, в гостевых сетях с жёсткой фильтрацией UDP).
- Заказчик требует именно TLS-VPN с сертификатами X.509 — так устроена его инфраструктура. Там, где регулятор требует ГОСТ-шифрование (госсектор), не подходит ни один из двух протоколов: нужны средства, сертифицированные ФСБ.
- Старые клиенты, на которые WireGuard не ставится: устаревшие ОС и встроенное оборудование.
Какой VPS подойдёт под каждый протокол
Для корпоративного VPN любой из протоколов не требователен к ресурсам, но критична пропускная способность канала и стабильность сети.
- WireGuard — хватает младшего тарифа: одного ядра и 1 ГБ памяти. Процессор он нагружает заметно меньше OpenVPN — это следует из устройства протокола и видно на замере его авторов; сами мы такого замера не проводили.
- OpenVPN — процессор с AES-NI для него важнее числа ядер: без аппаратного AES шифрование упирается в процессор раньше, чем в канал.
- Оба протокола любят стабильную сеть: выбирайте провайдеров с SLA 99.95%+, не общий тариф с троттлингом трафика.
- Для небольшой команды — AdminVPS Promo за 499 ₽/мес при оплате за месяц: одно ядро 3,6 ГГц, 2 ГБ памяти, канал 1 Гбит/с и 3 ТБ трафика. Нагрузка растёт с трафиком, а не с числом людей.
- При большом трафике — AdminVPS Start за 1 289 ₽/мес при оплате за месяц: 4 ядра 3,6 ГГц, 8 ГБ памяти и 10 ТБ включённого трафика с расширением до 42 ТБ. У тарифов AdminVPS у каждого свой потолок трафика; у Timeweb Cloud, по странице тарифов, трафик бесплатный и безлимитный.
Модуль wireguard входит в ядро Linux с версии 5.6: на свежих Ubuntu и Debian на KVM-сервере собирать его не нужно, а пересылка пакетов (IP forwarding) включается одной строкой в sysctl.
Протокол выбран — остаётся сервер. Подробный разбор, на что смотреть при аренде VPS под корпоративный VPN, с ценами и условиями оплаты у трёх провайдеров, лежит в соседней статье.
VPS-провайдеры для корпоративного VPN 2026
| Провайдер | Начальная цена | Рейтинг | SLA |
|---|---|---|---|
| AdminVPS | 349 ₽/мес, при оплате за 1 месяц | 4.8 | — |
| Timeweb | 900 ₽/мес, при оплате за 12 месяцев со скидкой 10 % | 4.7 | — |
| Timeweb Cloud | 900 ₽/мес, при оплате за 12 месяцев со скидкой 10 % | 4.9 | — |
Реклама · ООО «Админвпс»
Рекомендуем для корпоративного WireGuard: AdminVPS
Тариф Promo — 499 руб/мес при помесячной оплате: 2 ГБ RAM, канал 1 Гбит/с и 3 ТБ трафика с расширением до 35 ТБ. Дата-центры Tier III; WireGuard есть в каталоге приложений, а настроить его за вас могут в линейке «Всё включено».
Промокод EASYLINK: −60 % на первый месяц
Вывод: что выбрать в 2026
Для большинства новых проектов в 2026 году мы рекомендуем WireGuard: простая настройка, современная криптография, почти вчетверо большая пропускная способность на замере авторов протокола, поддержка во всех основных ОС и роутерах.
OpenVPN остаётся актуальным для крупных компаний с существующей PKI, где требуется проходить трафик через TCP 443, а также там, где нужна интеграция с корпоративной аутентификацией через LDAP/RADIUS.
Пошаговая установка WireGuard-сервера на VPS и выдача доступа сотрудникам — в нашем руководстве «VPN-сервер на VPS: установка WireGuard».
Протокол выбран — дальше начинается эксплуатация: кому выдавать ключи, что делать при увольнении сотрудника, как не потерять доступ к своей же сети. Разбор на примере распределённой команды — в материале защита трафика удалённой команды на WireGuard.
Плюсы и минусы
Преимущества
- Конфигурация WireGuard — десяток строк и пара ключей вместо инфраструктуры сертификатов
- Входит в ядро Linux: отдельный демон ставить не нужно
- Быстро переподключается при смене сети — заметно на телефоне
- Требования к серверу ниже, чем у OpenVPN: хватает начального тарифа
Недостатки
- Работает только по UDP: там, где UDP режут, канала не будет
- Адреса клиентов задаются вручную — встроенной раздачи нет
- OpenVPN старше, и готовых интеграций под него больше
- Числа скорости — со старого замера авторов WireGuard, своих мы не проводим
Реклама · ООО «Админвпс»
AdminVPS — сервер под WireGuard
WireGuard есть готовым приложением в маркетплейсе AdminVPS. Lite — 349 ₽/мес при помесячной оплате, российские площадки и техподдержка 24/7.
Промокод EASYLINK — скидка 60 % на первый месяц при оплате за 1 месяц, кроме тарифов Lite.
Реклама · АО «ТаймВэб»
Timeweb Cloud — приватные сети и почасовая оплата
Cloud MSK 40 — 1 000 ₽/мес при оплате за месяц, публичный IP входит в тариф. Почасовая оплата удобна для тестового контура: собрали, проверили, разобрали.
Частые вопросы
Что лучше для корпоративного VPN — WireGuard или OpenVPN?
В 2026 году для новых проектов рекомендуем WireGuard: по замеру авторов протокола он заметно быстрее и легче для процессора, а кода в нём меньше 4 000 строк — проверить его намного проще; он встроен в ядро Linux и поддерживается всеми современными ОС и многими роутерами. OpenVPN сохраняет актуальность только в крупных корпоративных окружениях с существующей PKI и требованиями к TCP-транспорту.
Можно ли использовать WireGuard на Windows-серверах?
Да, у WireGuard есть официальный клиент для Windows, и ставится он в том числе на Windows Server. Для сервера обычно берут Linux: там модуль входит в ядро системы, а на Windows ставится отдельный драйвер — насколько это сказывается на скорости, мы не замеряли.
Какую криптографию использует WireGuard?
WireGuard использует жёстко заданный набор современных примитивов: ChaCha20 для шифрования, Poly1305 для аутентификации сообщений, Curve25519 для обмена ключами, BLAKE2s для хеширования. Это исключает ошибки конфигурации и атаки через downgrade шифра.
Какая пропускная способность у WireGuard vs OpenVPN на VPS?
На замере авторов WireGuard (страница Performance на wireguard.com, гигабитная сеть, iperf3): WireGuard — 1 011 Мбит/с без полной загрузки процессора, OpenVPN — 258 Мбит/с при полностью загруженном процессоре. Замер старый, сами авторы называют его небрежным; своих замеров мы не проводим — проверяйте на своём сервере через iperf3.
Поддерживает ли WireGuard site-to-site туннели между офисами?
Да, site-to-site — штатный сценарий WireGuard: стороны обмениваются публичными ключами и прописывают сети офисов в AllowedIPs. Если одна сторона за NAT, ставят PersistentKeepalive = 25 — это значение советует документация WireGuard; для отказоустойчивости поднимают два туннеля через разные VPS.
Соответствует ли WireGuard требованиям информационной безопасности РФ?
Соответствие определяет не протокол, а оператор персональных данных: 152-ФЗ и приказ ФСТЭК № 21 предъявляют требования к набору мер, а не к средству шифрования. WireGuard — современный и надёжный канал, но сертифицированным средством криптозащиты он не является: там, где регулятор требует ГОСТ-шифрование, нужны решения, сертифицированные ФСБ. Российская площадка нужна для локализации баз по статье 18, но одной её мало — понадобятся модель угроз, уведомление в Роскомнадзор, политика обработки и согласие пользователя. Оценку соответствия даёт специалист по защите информации; мы её не даём.
Можно ли мигрировать с OpenVPN на WireGuard без простоя?
Да, типичный сценарий: параллельно поднимаете WireGuard-сервер на том же VPS, переводите пользователей группами (выдаёте новые конфиги), а когда перейдут все — гасите OpenVPN. Срок зависит от того, как быстро люди поставят новый клиент, поэтому оба сервера какое-то время работают рядом.
Сколько стоит VPS под корпоративный WireGuard?
Для небольшой команды достаточно VPS за 300–500 ₽/мес при оплате за месяц: одно ядро, 1–2 ГБ памяти и запас по трафику. У AdminVPS это тарифы Lite за 349 ₽/мес и Promo за 499 ₽/мес при помесячной оплате — во втором канал 1 Гбит/с и 3 ТБ трафика с расширением до 35 ТБ. Timeweb и Timeweb Cloud начинаются с тарифа Cloud MSK 40 — 1 000 ₽/мес при оплате за месяц, 900 ₽/мес при оплате за 12 месяцев.
Нужен ли выделенный сервер или хватит VPS для WireGuard?
Числа «столько-то подключений» здесь называть нечестно: мы не измеряем ни пропускную способность туннелей, ни число одновременных сессий, и стенда для этого у нас нет. Рассуждать надо от того, во что упирается сервер. WireGuard живёт в ядре и на само соединение почти ничего не тратит — расход даёт шифрование трафика, то есть нагрузка растёт с мегабитами, а не с числом клиентов. Значит смотреть надо на ширину канала в тарифе и на то, есть ли у процессора AES-NI. Выделенный сервер имеет смысл там, где нужен свой сетевой интерфейс или требования по размещению данных не допускают общего хоста, а не там, где «много пользователей».
AdminVPS — сервер под WireGuard, образ в каталоге приложений
Выбрать тариф AdminVPSРеклама · ООО «Админвпс»
В статье используются партнёрские ссылки на хостинг-провайдеров. Рекомендации не зависят от комиссий: производительность мы не измеряем, а сравниваем цены с условиями оплаты, состав тарифов и условия поддержки по сайтам провайдеров. Подробнее
Об авторе