Зачем нужен собственный VPN-сервер
Собственный VPN-сервер на VPS — это полный контроль над вашим интернет-соединением. В отличие от платных VPN-сервисов, ваш сервер:
- Нет стороннего VPN-сервиса между вами и сетью: журналы на сервере настраиваете вы сами
- Туннелем пользуетесь только вы и ваши устройства, а не чужие клиенты общего сервиса
- Стоит от 349 ₽/мес при оплате за месяц — это цена сервера, а не подписки на устройство: подключить можно все свои устройства, пока хватает канала и трафика
- Позволяет защитить все устройства семьи или команды
В этом руководстве настроим WireGuard — современный протокол VPN: по данным проекта он заметно быстрее OpenVPN и проще в настройке. Вместе с клиентами настройка займёт 10–15 минут.
Что такое WireGuard и почему не OpenVPN
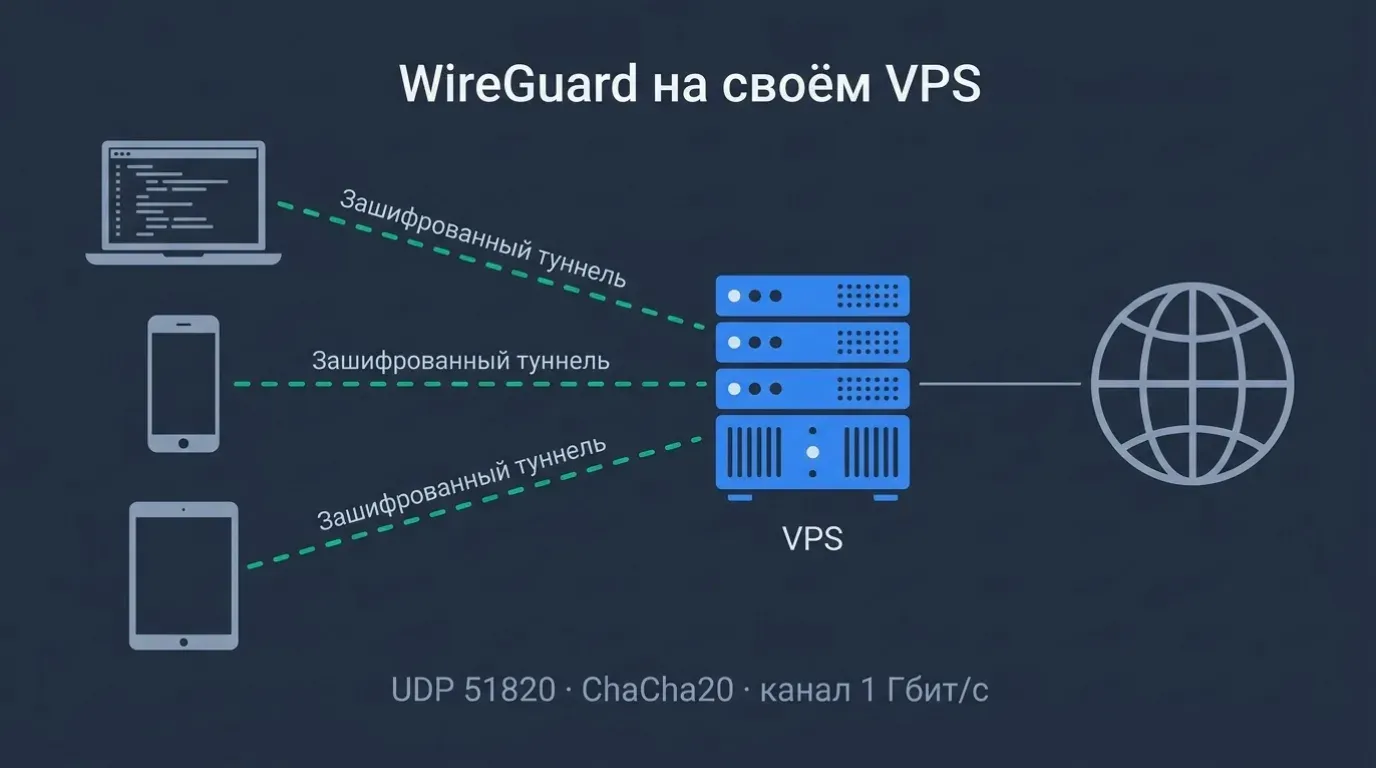
WireGuard — это современный протокол для создания зашифрованных туннелей между устройствами. Его главные преимущества перед OpenVPN:
- Скорость — WireGuard работает в ядре Linux, и по замерам на сайте проекта (раздел Performance на wireguard.com) заметно быстрее OpenVPN; своих замеров мы не делали
- Простота — по словам авторов, кода у протокола очень мало, и его легко проверить на уязвимости
- Один набор шифров — ChaCha20, Poly1305, Curve25519 и BLAKE2s: выбирать и согласовывать алгоритмы при подключении не нужно
- Встроен в Linux — начиная с ядра 5.6, WireGuard входит в стандартную поставку
WireGuard доступен для Windows, macOS, Linux, Android и iOS — подключить можно любое устройство.
Требования к VPS для VPN-сервера
Требования понятны, а вот цена под них у российских провайдеров различается сильнее, чем кажется: решают не ядра, а пропускная способность канала и лимит включённого трафика. Сколько стоит сервер под такую задачу и что смотреть в тарифе, разобрано по ценам.
VPN-сервер потребляет минимум ресурсов. Достаточно самого простого VPS:
Процессор: 1 ядро — WireGuard работает в ядре ОС и практически не нагружает процессор.
Оперативная память: 512 МБ — для VPN без дополнительных сервисов.
Диск: 5-10 ГБ SSD — только ОС и конфигурации.
Трафик: от 1 ТБ/мес. Это ключевой параметр для VPN. У AdminVPS трафик включённый и с потолком: 1 ТБ на Lite, 3 ТБ на Promo с расширением до 35 ТБ. У Timeweb Cloud, по странице тарифов, трафик бесплатный и безлимитный.
ОС: Ubuntu 22.04/24.04 LTS или Debian 12 — WireGuard уже в ядре.
Ключевой параметр — пропускная способность сети и расположение дата-центра. Для минимальной задержки выбирайте серверы в Москве или Санкт-Петербурге.
Какой VPS брать под VPN-сервер в 2026
Для VPN критичны скорость сети, стабильность канала и запас по трафику:
AdminVPS — от 349 ₽/мес при оплате за месяц. Тариф Lite: 1 vCPU 3,6 ГГц, 1 ГБ RAM, 15 ГБ NVMe, канал 100 Мбит/с и 1 ТБ трафика в месяц. Для личного VPN хватает; на команду берите Promo за 499 ₽/мес при оплате за месяц — канал 1 Гбит/с и 3 ТБ трафика с расширением до 35 ТБ.
Timeweb Cloud — Cloud MSK 40 за 2 800 ₽/мес при оплате за месяц (страница провайдера 23.10.2026): 2 vCPU 3,3 ГГц, 2 ГБ RAM, 40 ГБ NVMe, канал 1 Гбит/с. Оплата почасовая, локации в Москве, Петербурге, Новосибирске, Казахстане, Нидерландах и Германии. На странице тарифов сказано, что трафик бесплатный и безлимитный — для VPN это важнее ядер.
Timeweb — та же линейка Cloud MSK, 2 800 ₽/мес при оплате за месяц за MSK 40; младший MSK 15 (одно ядро, 1 ГБ памяти) — 1 380 ₽/мес, цены на 23.10.2026.
Реклама · ООО «Админвпс»
AdminVPS Promo — канал 1 Гбит/с, 499 ₽ при оплате за месяц
Под VPN решает канал: у Promo он 1 Гбит/с, плюс 2 ГБ RAM, 30 ГБ NVMe, 3 ТБ трафика и бесплатные еженедельные копии — 499 ₽/мес при оплате за месяц. По промокоду EASYLINK первый месяц стоит 199,60 ₽ — скидка 60 % при оплате за месяц. Дешевле без промокода — Lite за 349 ₽/мес при оплате за месяц: 1 ядро 3,6 ГГц, 1 ГБ RAM, 15 ГБ NVMe, канал 100 Мбит/с и 1 ТБ трафика; к нему промокод не применяется. Вся настройка WireGuard — один файл wg0.conf на любом из двух. При оплате за 12 месяцев оба тарифа дешевле на 15 %.
Год −15 %
Установка WireGuard: пошаговая инструкция
Все команды от root или через sudo на Ubuntu/Debian. По нашей оценке установка занимает около 10 минут.
Шаг 1. Обновление и установка
apt update && apt install wireguard -yШаг 2. Генерация ключей сервера
umask 077
wg genkey | tee /etc/wireguard/server_private.key | wg pubkey > /etc/wireguard/server_public.key
Шаг 3. Создание конфигурации
Создайте файл /etc/wireguard/wg0.conf:
[Interface]
Address = 10.0.0.1/24
ListenPort = 51820
PrivateKey = <SERVER_PRIVATE_KEY>
# eth0 ниже — имя внешнего интерфейса; своё покажет: ip route | grep default
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE
Вместо <SERVER_PRIVATE_KEY> вставьте содержимое файла из шага 2 — его покажет команда cat /etc/wireguard/server_private.key. На проверке 19.10.2026 у чистого сервера Timeweb Cloud с Ubuntu 24.04 внешний интерфейс назывался eth0, так что строки PostUp и PostDown подошли без правки; у другого провайдера имя может быть иным.
Шаг 4. Включение пересылки пакетов
echo 'net.ipv4.ip_forward=1' > /etc/sysctl.d/99-wireguard.conf
sysctl --system
Шаг 5. Запуск WireGuard
systemctl enable --now wg-quick@wg0Проверьте статус:
wg showШаг 6. Открытие порта в firewall
ufw allow OpenSSH    # сначала SSH: иначе после ufw enable вход на сервер закроется
ufw allow 51820/udp
ufw enable           # если ufw ещё не включён
Если вы подключены по SSH, ufw enable спросит подтверждение — ответьте y: порт SSH к этому моменту уже открыт, а без --force команда без ответа не продолжит. По умолчанию ufw запрещает пересылку пакетов между интерфейсами, но правило из PostUp (шаг 3) её для wg0 открывает: на проверке 19.10.2026 со стандартными настройками ufw оба правила WireGuard после ufw enable остались на месте, и клиент выходил в интернет.
Настройка клиента WireGuard
Для подключения к VPN настройте клиент на любом устройстве.
Генерация ключей клиента
umask 077
wg genkey | tee client_private.key | wg pubkey > client_public.key
Добавление клиента на сервер
Добавьте секцию [Peer] в серверный конфиг /etc/wireguard/wg0.conf:
[Peer]
PublicKey = <CLIENT_PUBLIC_KEY>
AllowedIPs = 10.0.0.2/32
Перезагрузите WireGuard:
systemctl restart wg-quick@wg0Конфигурация клиента
Создайте файл /etc/wireguard/client1.conf — его и будем переносить на устройство:
[Interface]
PrivateKey = <CLIENT_PRIVATE_KEY>
Address = 10.0.0.2/24
DNS = 1.1.1.1

[Peer]
PublicKey = <SERVER_PUBLIC_KEY>
Endpoint = YOUR_SERVER_IP:51820
AllowedIPs = 0.0.0.0/0
Импортируйте файл в приложение WireGuard на телефоне или компьютере. Приложения доступны бесплатно для Windows, macOS, Linux, Android и iOS.
Как перенести конфигурацию на телефон и компьютер
Текст конфигурации выше нужно доставить на устройство. На компьютере это обычный файл, на телефоне удобнее QR-код — приложение WireGuard умеет читать его камерой, и ничего никуда пересылать не придётся.
Телефон: QR-код прямо в терминале
Поставьте генератор кодов и покажите им файл клиента:
apt install qrencode -y
qrencode -t ansiutf8 < /etc/wireguard/client1.conf
Код появится прямо в окне терминала. В приложении WireGuard на телефоне выберите «Добавить туннель» → «Сканировать QR-код» и наведите камеру на экран. Туннель добавится вместе с ключами и адресом сервера.
Компьютер: файл .conf
Сохраните текст конфигурации в файл с расширением .conf — например client1.conf — и откройте его в приложении WireGuard: «Add Tunnel» → «Import tunnel from file». Приложения бесплатны для Windows, macOS и Linux.
Скачать файл с сервера можно одной командой с самого компьютера:
scp root@ВАШ_IP:/etc/wireguard/client1.conf .Чего с этим файлом делать нельзя
- Не пересылать в мессенджерах и почтой: внутри лежит приватный ключ, и тот, кто получит файл, получит доступ к вашему VPN.
- Не давать один файл двум устройствам. Каждому нужен свой ключ и свой адрес в AllowedIPs — иначе соединения будут выбивать друг друга.
- Не оставлять копию на сервере после переноса, если сервером пользуетесь не только вы: rm /etc/wireguard/client1.conf.
Частые ошибки при настройке VPN
1. Забыть включить пересылку пакетов
Без net.ipv4.ip_forward VPN подключится, но интернет работать не будет. Проверьте:
sysctl net.ipv4.ip_forwardДолжно быть net.ipv4.ip_forward = 1.
2. Не открыть порт в firewall
Порт 51820/UDP должен быть открыт. Проверьте:
ufw status3. Один ключ для всех клиентов
Каждое устройство должно иметь свою пару ключей. Это требование безопасности WireGuard.
4. Не настроить DNS
Без DNS в клиентском конфиге сайты не будут открываться, хотя VPN подключён. Укажите DNS = 1.1.1.1 или DNS = 8.8.8.8.
5. Забыть про безопасность VPS
Смените порт SSH, настройте fail2ban, используйте ключевую аутентификацию вместо паролей.
Проверка на сервере 19.10.2026: что работает по шагам
Наш замер 19.10.2026. На чистом сервере Timeweb Cloud (2 vCPU, 2 ГБ памяти) с Ubuntu 24.04 мы прошли шаги 1–6 и настройку клиента дословно, подставив ключи, а файл client1.conf из статьи подключили как отдельное устройство.
- apt install wireguard — 15 секунд; модуль WireGuard уже есть в ядре Ubuntu 24.04, ставятся только утилиты.
- Туннель поднялся с первого раза: рукопожатие есть, сервер 10.0.0.1 отвечает через туннель — 3 пакета из 3.
- Через туннель открывается интернет, и клиент виден в сети с адреса сервера — работают пересылка из шага 4 и MASQUERADE из шага 3. Проверили и от обратного: без правила MASQUERADE или без net.ipv4.ip_forward=1 выход в интернет пропадает — оба шага нужны.
- После перезагрузки сервера туннель поднялся сам: служба wg-quick@wg0 включена, пересылка и правила на месте, тот же клиент снова вышел в интернет.
- QR-код из client1.conf qrencode строит сразу, отдельной настройки не нужно.
Чего проверка не показывает: скорость и устойчивость соединения, работу через сеть вашего оператора и приложения на конкретных телефонах — клиент мы подключали на самом сервере, в отдельном сетевом пространстве.
Заключение
Собственный VPN на VPS — это, по нашей оценке, 10–15 минут настройки и от 349 ₽/мес при оплате за месяц. Вы получаете полный контроль над сервером и данными. Скорость и устойчивость соединения зависят от канала сервера и сети оператора — их мы не мерили: проверка 19.10.2026 показала, что настройка работает, а не насколько быстро.
Чек-лист:
- Выберите VPS с запасом трафика — от 1 ТБ/мес или без лимита
- Установите WireGuard (около 10 минут)
- Сгенерируйте ключи и создайте конфигурации
- Подключите все устройства через приложение WireGuard
- Настройте безопасность VPS (SSH-ключи, fail2ban)
Подобрать VPS: каталог провайдеров. О Nginx: руководство по настройке Nginx.
Связанные руководства
Как настроить Nginx на VPS — Nginx как обратный прокси
Docker хостинг — контейнеризация на VPS
Бэкап VPS — резервное копирование
Как выбрать VPS 2026 — критерии выбора
Дешёвый VPS: сколько стоит на самом деле — бюджетные серверы
Реклама · ООО «Админвпс»
AdminVPS — сервер под VPN: Promo с каналом 1 Гбит/с
Promo — 499 ₽/мес при оплате за месяц: канал 1 Гбит/с, 2 ГБ RAM, 30 ГБ NVMe; по промокоду EASYLINK первый месяц 199,60 ₽. Lite — 349 ₽/мес при оплате за месяц, канал 100 Мбит/с, промокод к нему не применяется. Защита от DDoS уровня L2–L4 входит в тариф.
Реклама · ООО «Админвпс»
AdminVPS — WireGuard в один клик
WireGuard есть в каталоге приложений — установка без ручной настройки. Техподдержка 24/7 входит в тариф, а настройку сервера за вас берут в линейке «Всё включено».
Промокод EASYLINK — скидка 60 % на первый месяц при оплате за 1 месяц, кроме тарифов Lite.
Частые вопросы
Сколько стоит свой VPN на VPS?
Собственный VPN-сервер на VPS обходится от 349 ₽/мес при оплате за месяц — это тариф AdminVPS Lite с 1 vCPU, 1 ГБ RAM и 1 ТБ трафика в месяц. Для команды берите Promo за 499 ₽/мес при оплате за месяц: канал 1 Гбит/с и 3 ТБ трафика. Это цена сервера целиком, а не подписки на каждое устройство: число подключений ограничено только каналом и трафиком тарифа.
WireGuard или OpenVPN — что лучше в 2026 году?
WireGuard быстрее OpenVPN и проще в настройке — по опубликованным замерам самого проекта, своих замеров мы не делали. OpenVPN разумен, когда нужна совместимость со старым оборудованием или его требуют корпоративные правила. Для личного VPN, по нашей оценке, удобнее WireGuard.
Сколько устройств можно подключить к WireGuard VPN на VPS?
Устройства упираются в канал и трафик тарифа раньше, чем в память: WireGuard почти не расходует ресурсов. Каждый клиент добавляется как отдельный [Peer] в конфигурации. Практическое ограничение — пропускная способность канала VPS, а не ресурсы сервера.
Нужен ли домен для VPN-сервера?
Нет, домен не обязателен. WireGuard подключается по IP-адресу VPS и UDP-порту. Домен может быть полезен для удобства (например, vpn.yourdomain.com), но функционально не требуется.
Безопасен ли WireGuard VPN на VPS?
Протокол — да. WireGuard использует современные криптографические примитивы: ChaCha20 для шифрования, Poly1305 для аутентификации, Curve25519 для обмена ключами и BLAKE2s для хеширования. Формальная проверка протокола (Tamarin и CryptoVerif) опубликована на wireguard.com, код входит в ядро Linux. Безопасность самого сервера — на вас: обновления, вход по SSH-ключу, закрытые лишние порты.
Какой VPS выбрать для VPN 2026?
Под личный VPN хватает младшего тарифа: AdminVPS Lite за 349 ₽/мес при оплате за месяц — одно ядро 3,6 ГГц, 1 ГБ памяти, канал 100 Мбит/с и 1 ТБ включённого трафика. На команду берите Promo за 499 ₽/мес при оплате за месяц: канал 1 Гбит/с и 3 ТБ трафика с расширением до 35 ТБ. Процессор WireGuard почти не нагружает — он работает в ядре операционной системы.
Как настроить VPN на VPS в 2026 году?
Поставить WireGuard на VPS с Ubuntu 22.04/24.04 или Debian 12, сгенерировать ключи сервера, описать интерфейс в /etc/wireguard/wg0.conf, включить пересылку пакетов, запустить службу и открыть UDP-порт в firewall. Шесть шагов, по нашей оценке около 10 минут. Из ресурсов хватает одного ядра и 512 МБ памяти; в тарифе смотреть на канал и лимит включённого трафика.
VPS для личного VPN от 349 ₽ при оплате за месяц
Сравнить VPS-тарифыСтатья содержит партнёрские ссылки. Мы получаем комиссию при переходе, это не влияет на цену для вас и помогает развивать проект. Подробнее
Об авторе