Удалённая и гибридная работа стала обычной для российских компаний, и IT с финансами тут впереди остальных отраслей. Точную долю мы не называем намеренно: публичные исследования дают заметно разные числа, а своего замера у нас нет. Важно другое и оно от процентов не зависит: корпоративный трафик проходит через домашние Wi-Fi, мобильный интернет, кофейни и коворкинги — места, где данные могут перехватить.
В этом руководстве — полный чек-лист защиты трафика удалённой команды: от базового шифрования Wi-Fi до корпоративного VPN на собственном VPS от 349 ₽/мес при оплате за месяц.
7 угроз безопасности удалённой работы
Что угрожает корпоративному трафику, когда сотрудник работает вне офиса:
- Публичные Wi-Fi в кофейнях и аэропортах — MitM-атаки, сниффинг, поддельные точки доступа (Evil Twin).
- Домашние роутеры с устаревшей прошивкой — известные уязвимости типа KRACK, WPA2-перехват.
- Мобильный интернет — теоретически оператор видит метаданные трафика.
- Утечки через DNS-запросы — DNS-провайдер видит посещаемые корпоративные домены.
- Слабые пароли Wi-Fi у соседей-коворкеров — подбор WPA2 по словарю занимает минуты.
- Отсутствие TLS у внутренних корпоративных сервисов — трафик к CRM, Jira, GitLab.
- Хранение паролей в открытых менеджерах без шифрования end-to-end.
Базовый чек-лист защиты удалённого сотрудника
Как поставить менеджер паролей на тот же сервер — Vaultwarden, официальный Bitwarden или Passbolt, — что из этого бесплатно и как закрыть регистрацию, разобрано отдельно.
Минимальный набор, который должен быть у каждого удалённого сотрудника компании:
- HTTPS everywhere: включите расширение в браузерах сотрудников — оно автоматически переключает HTTP на HTTPS.
- DNS-over-HTTPS: настройте Cloudflare 1.1.1.1 или Quad9 9.9.9.9 на уровне браузера или роутера.
- Менеджер паролей с E2E-шифрованием: Bitwarden (self-hosted или облачный).
- Двухфакторная аутентификация для всех корпоративных сервисов (Jira, GitLab, Slack, почта).
- Обновления ОС и браузеров — устаревшие версии = известные CVE.
- Шифрование диска ноутбука: BitLocker (Windows), FileVault (macOS), LUKS (Linux).
Корпоративный VPN на собственном VPS
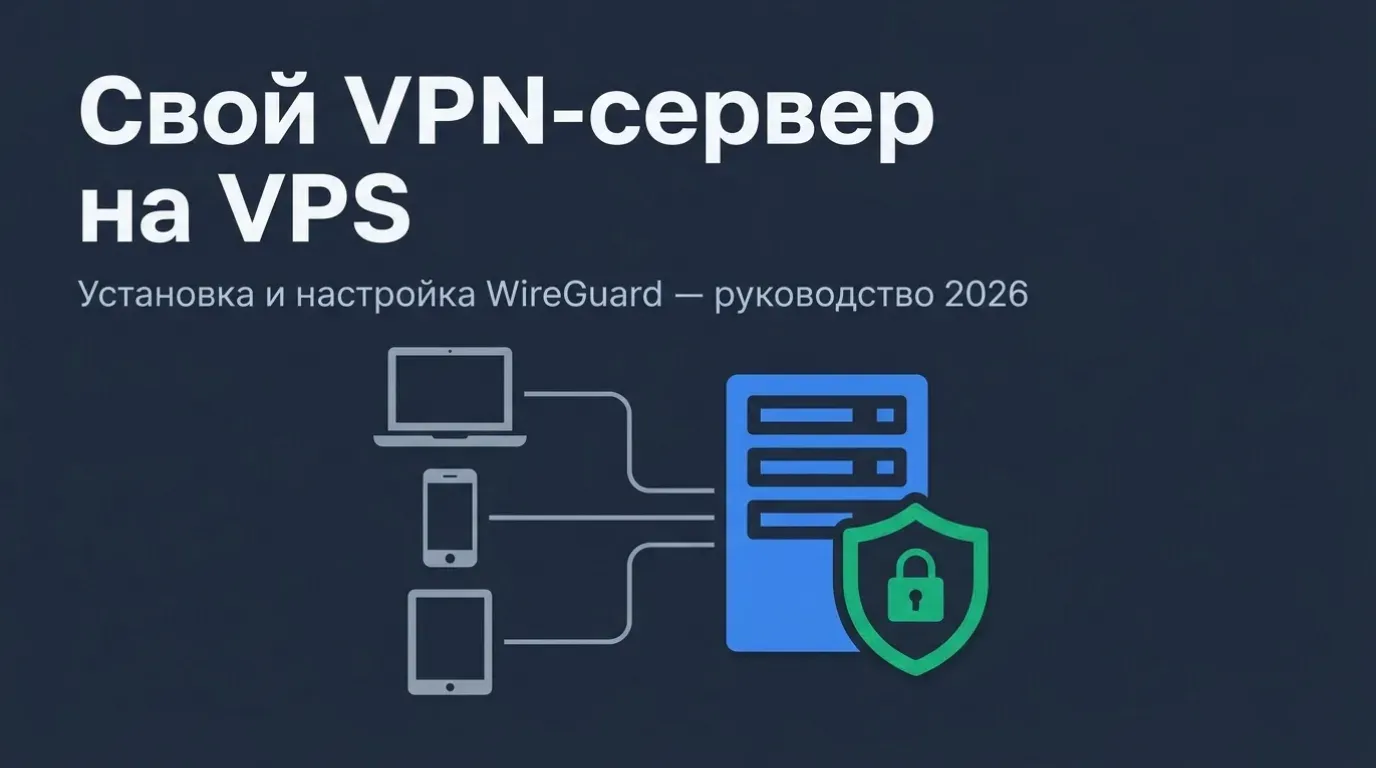
Корпоративный WireGuard-сервер на VPS даёт главное преимущество: весь трафик сотрудника шифруется от его устройства до вашего VPS, после чего выходит в интернет уже из дата-центра. Публичный Wi-Fi видит только шифрованные UDP-пакеты.
Базовая конфигурация для команды 10-50 человек:
- VPS за 349–499 ₽/мес при оплате за месяц (AdminVPS Lite или Promo): 1 vCPU, 1–2 ГБ RAM, KVM-виртуализация.
- Ubuntu 22.04 или Debian 12 с ядром 5.15+ (WireGuard в ядре).
- Один WireGuard-туннель на каждого сотрудника с уникальной парой ключей.
- Ротация ключей раз в 6 месяцев или при увольнении сотрудника.
- Мониторинг через Prometheus + Grafana — кто подключён, сколько трафика.
Готовая инструкция по установке WireGuard на VPS — в нашем отдельном руководстве.
Какой именно сервер брать под такую задачу — разобрано отдельно: какой VPS подходит под корпоративный VPN. Там сравнение трёх провайдеров по пропускной способности канала, лимиту трафика, поддержке IP forwarding и расположению площадок.
Зеро-траст архитектура для удалённых команд
Zero Trust — современный подход, при котором даже внутренний трафик не считается доверенным. Каждый запрос к корпоративному ресурсу проверяется, независимо от источника.
- mTLS для коммуникации между микросервисами — сертификаты на каждом сервисе.
- Identity-aware прокси: Pomerium, Authelia, Cloudflare Access.
- Короткоживущие сертификаты — SSH через OIDC (Teleport, BoundaryHashi Vault).
- Непрерывная проверка устройств: шифрование диска, патчи, антивирус.
- Логирование всех доступов с привязкой к identity сотрудника.
Для малой команды (до 50 человек) достаточно WireGuard + Bitwarden + 2FA. Для 100+ сотрудников или регулируемых индустрий внедряйте полный Zero Trust stack.
Реклама · ООО «Админвпс»
Поднять WireGuard на своём VPS
AdminVPS — от 349 руб/мес при помесячной оплате. Полное администрирование входит в линейку «Всё включено» — она дороже, зато настройку сервера там берут на себя. Промокод EASYLINK даёт −60 % на первый месяц, но не действует для тарифа Lite — берите Promo за 499 руб/мес.
Промокод EASYLINK: −60 % на первый месяц
Практический чек-лист для HR/SysAdmin
- Шаг 1. Закупите VPS под WireGuard (AdminVPS Lite 349 ₽ или Promo 499 ₽/мес при оплате за месяц — хватает на команду до 50 человек).
- Шаг 2. Разверните WireGuard-сервер по нашей пошаговой инструкции.
- Шаг 3. Сгенерируйте пару ключей для каждого сотрудника (скрипт 10 строк).
- Шаг 4. Разошлите QR-коды с конфигурацией через защищённый канал — например, функцией Send в Vaultwarden или Bitwarden.
- Шаг 5. Настройте менеджер паролей на том же VPS — Vaultwarden, он бесплатен и работает с приложениями Bitwarden.
- Шаг 6. Включите 2FA во всех корпоративных сервисах: Jira, GitLab, Slack, почта.
- Шаг 7. Зашифруйте диски на всех корпоративных ноутбуках (BitLocker/FileVault/LUKS).
- Шаг 8. Проведите тренинг сотрудников: угрозы публичных Wi-Fi, фишинг, безопасность ноутбука.
- Шаг 9. Настройте мониторинг подключений: Grafana-дашборд WireGuard + алерты Telegram.
- Шаг 10. Раз в 3 месяца: аудит доступов, ротация паролей ключевых сервисов, обновление WireGuard-сервера.
Реклама · ООО «Админвпс»
AdminVPS — сервер под корпоративный WireGuard
WireGuard ставится из каталога приложений в один клик. Тариф Lite — 349 ₽/мес при помесячной оплате, бесплатная защита от DDoS уровней L2–L4 и техподдержка 24/7 в стоимости.
Промокод EASYLINK — скидка 60 % на первый месяц при оплате за 1 месяц, кроме тарифов Lite.
Реклама · АО «ТаймВэб»
Timeweb — хостинг от 180 ₽/мес при оплате за три года
Провайдер работает с 2006 года, площадки в России, поддержка 24/7 и доступность 99,98 % по SLA. Виртуальный хостинг от 180 ₽/мес при оплате сразу за три года; серверы — та же линейка Cloud MSK, что у Timeweb Cloud, от 900 ₽/мес при оплате за 12 месяцев.
Промокод EASYMONTH — 1 месяц хостинга в подарок при оплате от 1 года, новым клиентам виртуального хостинга. Ещё 2 кода — на странице промокодов.
Частые вопросы
Насколько опасен публичный Wi-Fi для корпоративного сотрудника?
Очень опасен без VPN: злоумышленник в той же сети может перехватывать нешифрованный трафик, подставлять свои DNS-ответы, проводить MitM-атаки. Поддельные точки доступа (Evil Twin) с именем «Starbucks_Free_Wi-Fi» подменяют настоящий Wi-Fi. С WireGuard-VPN все эти атаки бессильны — виден только шифрованный UDP-трафик.
Заменяет ли корпоративный WireGuard коммерческий VPN-сервис?
Для задач защиты трафика — да, полностью. Свой VPS даёт полный контроль над логами, никто не продаёт ваш трафик, фиксированные 499 ₽/мес за сервер при оплате за месяц (AdminVPS Promo) вместо подписки на каждого человека. Минус — нужно администрирование (1-2 часа первичной настройки, 30 мин в месяц на обновления).
Что такое Zero Trust и когда его внедрять?
Zero Trust — подход, при котором даже внутренний трафик не считается доверенным: каждый запрос к корпоративному сервису проверяется независимо от источника. Начинайте внедрение Zero Trust при команде 100+ сотрудников или при работе с регулируемыми данными (финансы, медицина, госзаказы). Для команды до 50 человек достаточно WireGuard + 2FA.
Как защитить DNS-запросы от утечек?
Включите DNS-over-HTTPS (DoH) или DNS-over-TLS (DoT) в браузере или на уровне роутера. Рекомендуемые серверы: Cloudflare 1.1.1.1 / 1.0.0.1, Quad9 9.9.9.9. При использовании WireGuard-VPN настройте DNS-сервер VPS (например, unbound) и принудительно push-те его через WireGuard-конфиг (AllowedIPs = 0.0.0.0/0, DNS = 10.0.0.1).
Соответствует ли WireGuard требованиям 152-ФЗ?
Сам протокол — нет: 152-ФЗ предъявляет требования к оператору персональных данных, а не к средству шифрования. Для 2-го и 3-го уровней защищённости состав мер задаёт приказ ФСТЭК № 21, и там, где требуется криптозащита, она должна быть сертифицированной — у WireGuard такого сертификата нет. Российская площадка нужна для локализации баз по статье 18, но одной её мало: понадобятся модель угроз, уведомление в Роскомнадзор, политика обработки данных и согласие пользователя. Хостинг отвечает за площадку, за процедуры — вы; оценку соответствия даёт специалист по защите информации.
Сколько стоит безопасность удалённой команды на 20 человек в месяц?
Базовый стек: VPS для WireGuard (AdminVPS Promo, 499 ₽/мес при оплате за месяц), менеджер паролей Vaultwarden на том же VPS — бесплатно, он работает с приложениями Bitwarden (официальный Bitwarden на своём сервере для команды — только план Enterprise, 6 $ за пользователя в месяц при оплате за год; облачный Teams — 4 $), 2FA — бесплатно, корпоративные сертификаты SSL — 500-1000 ₽/год. Итого при полностью своём стеке — около 500 ₽/мес: сервер плюс сертификаты. Облачные тарифы Bitwarden и подобных сервисов считайте отдельно по ценам самих вендоров.
Что делать при увольнении сотрудника?
1) Удалите публичный ключ сотрудника из конфигурации WireGuard-сервера. 2) Отзовите доступ в Bitwarden (выход из organization). 3) Отключите 2FA-токены сотрудника во всех сервисах. 4) При необходимости — ротируйте общие секреты (shared SSH-ключи, API-токены инфраструктуры). 5) Проведите аудит последних действий сотрудника в логах.
Как настроить WireGuard для мобильного сотрудника?
На VPS-сервере сгенерируйте пару ключей для сотрудника, добавьте peer в wg0.conf сервера. В мобильном приложении WireGuard (iOS/Android) отсканируйте QR-код с клиентской конфигурацией. При смене Wi-Fi на мобильный интернет туннель восстанавливается сам: WireGuard работает поверх UDP и не держит постоянного соединения.
Корпоративный WireGuard на своём сервере AdminVPS
Выбрать тариф AdminVPSРеклама · ООО «Админвпс»
В статье используются партнёрские ссылки на хостинг-провайдеров. Рекомендации не зависят от комиссий: производительность мы не измеряем, а сравниваем цены с условиями оплаты, состав тарифов и условия поддержки по сайтам провайдеров. Подробнее
Об авторе