Что такое DDoS-атака и почему VPS уязвим
DDoS (Distributed Denial of Service) — распределённая атака на отказ в обслуживании, при которой тысячи заражённых устройств (ботнет) одновременно отправляют запросы на сервер, перегружая его ресурсы. Результат — сайт становится недоступен для реальных пользователей.
VPS особенно уязвим к DDoS по нескольким причинам: ограниченная пропускная способность канала (обычно 100 Мбит/с — 1 Гбит/с), отсутствие аппаратных средств фильтрации и соседство с другими клиентами в сети провайдера. Даже атака в 1-2 Гбит/с может полностью вывести VPS из строя.
Типичные последствия DDoS для бизнеса
- Потеря выручки — пока магазин недоступен, заказы уходят к конкурентам.
- Проблемы с поиском — пока сайт лежит, робот поисковика не может его обойти.
- Репутационный ущерб — клиенты теряют доверие к нестабильному сервису.
- Блокировка у провайдера — при массовых атаках провайдер может заблокировать IP-адрес, чтобы защитить сеть.
Уровни DDoS-атак: L3/L4 vs L7
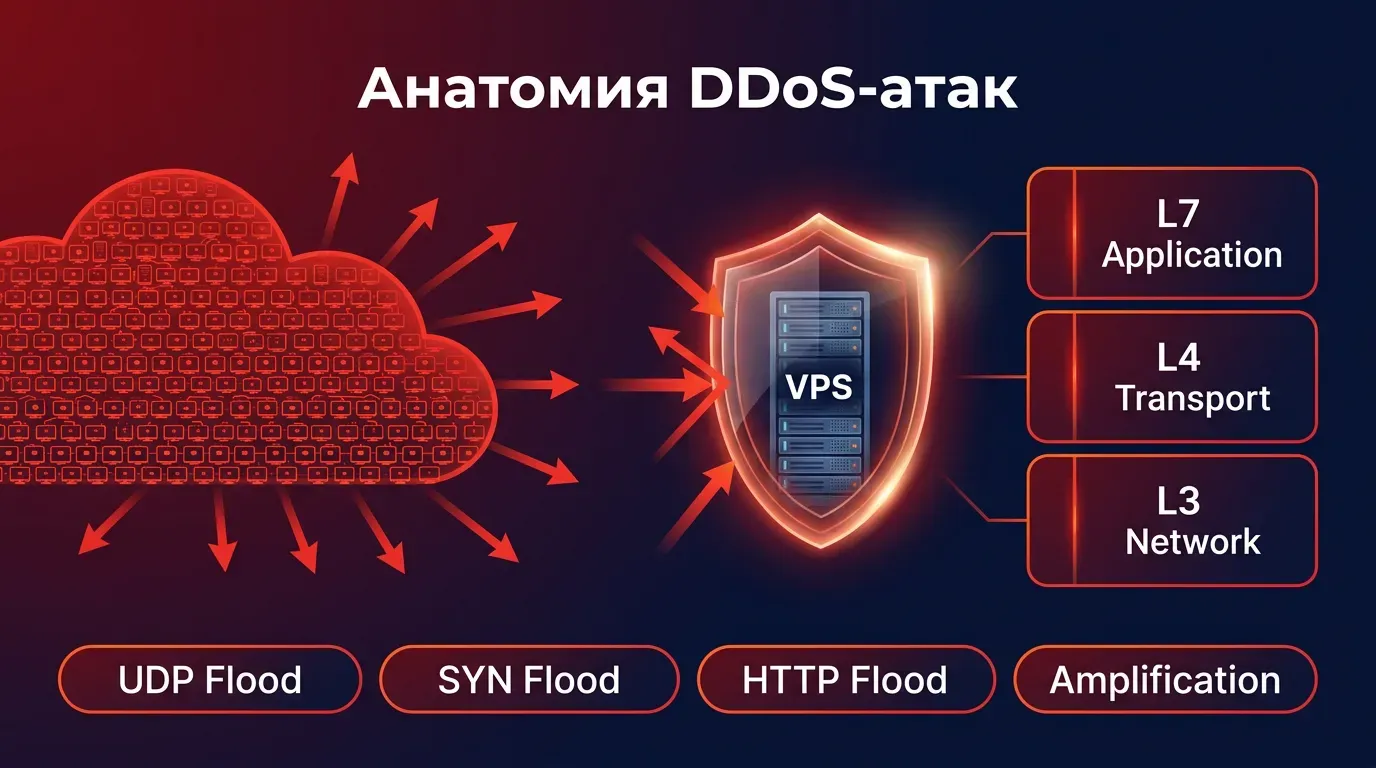
DDoS-атаки классифицируются по уровням модели OSI. Понимание типа атаки определяет выбор средств защиты.
L3/L4 — сетевые и транспортные атаки
- UDP Flood — массовая отправка UDP-пакетов для перегрузки канала.
- SYN Flood — эксплуатация TCP handshake: тысячи незавершённых соединений истощают ресурсы сервера.
- ICMP Flood — перегрузка канала ICMP-запросами.
- Amplification — усиление атаки через DNS, NTP или Memcached серверы.
L3/L4 атаки направлены на исчерпание пропускной способности канала. Защита на уровне VPS малоэффективна — нужна фильтрация на стороне провайдера или scrubbing-центра.
L7 — атаки на уровне приложения
- HTTP Flood — массовые GET/POST запросы к ресурсоёмким страницам (поиск, фильтры каталога).
- SlowLoris — медленные HTTP-соединения, удерживающие воркеры веб-сервера.
- DNS Query Flood — перегрузка DNS-сервера запросами на разрешение домена.
- Bot-атаки — имитация поведения реальных пользователей, сложно отличить от легитимного трафика.
L7 атаки сложнее обнаружить, так как каждый отдельный запрос выглядит легитимно. Нужен анализ паттернов поведения и rate limiting.
Встроенная DDoS-защита у российских провайдеров
У трёх провайдеров, которых мы ведём, базовая защита от DDoS есть в тарифе, а защиту уровня приложения подключают отдельно. Это самый простой способ защиты — не требует настройки на стороне клиента.
AdminVPS — защита от DDoS уровня L2–L4 указана в описании тарифов VPS. Для атак уровня L7 подключают внешние сервисы. Включённый трафик от 1 ТБ на тарифе Lite до 10 ТБ на старших.
Timeweb Cloud — защита от DDoS включена на уровне всего облака по умолчанию, фильтрация L3, L4 и L7 подключается отдельно. SLA 99,98 % и Tier III провайдер называет сам.
Timeweb — та же линейка Cloud MSK. На его странице VDS сказано: базовая защита L3 и L4 для VDS и VPS есть, L7 подключается дополнительно. Cloud MSK 40 — 900 ₽/мес при оплате за 12 месяцев со скидкой 10 %.
Реклама · ООО «Админвпс»
AdminVPS Promo — 499 ₽ при оплате за месяц
1 ядро 3,6 ГГц, 2 ГБ памяти, 30 ГБ NVMe, канал до 1 Гбит/с и 3 ТБ включённого трафика с расширением до 35 ТБ. Базовая фильтрация уровней L2–L4 работает на стороне дата-центра и входит в стоимость — отдельно за неё платить не нужно, а всё остальное из чек-листа выше вы ставите сами. Панель ispmanager бесплатна первый месяц по промокоду провайдера, еженедельные копии входят в тариф. Младший Lite стоит 349 ₽ при оплате за месяц, но там 1 ГБ памяти, канал 100 Мбит/с, 1 ТБ трафика, копии платные и панели нет — под fail2ban с мониторингом из того же чек-листа запаса почти не остаётся.
Год −15 %
Промокод EASYLINK — скидка 60 % на первый месяц при оплате за 1 месяц, кроме тарифов Lite.
Что такое Scrubbing-центр и как он работает
Scrubbing-центр (центр очистки трафика) — специализированный узел инфраструктуры, через который направляется весь входящий трафик к вашему серверу во время атаки. Центр анализирует каждый пакет, отбрасывает вредоносные и пропускает легитимные.
Как работает scrubbing
- Обнаружение аномалии — система фиксирует резкий рост трафика или подозрительные паттерны
- Перенаправление — BGP-анонс перенаправляет трафик через scrubbing-центр
- Фильтрация — аппаратные системы анализируют пакеты на L3/L4/L7, применяют правила
- Доставка — очищенный трафик передаётся на целевой сервер по защищённому каналу
Специализированные сети очистки трафика, например DDoS-Guard, имеют собственные scrubbing-центры. Хостинг-провайдеры подключают такую фильтрацию как услугу: у AdminVPS защита уровня L2–L4 указана в тарифах VPS, у Timeweb Cloud фильтрация включена на уровне всего облака. Для VPS-клиентов это означает, что атака фильтруется ещё до того, как достигнет сервера.
Настройка базовой защиты на VPS: iptables и UFW
Даже при наличии провайдерской защиты, настройка файрвола на самом VPS — обязательный минимум. Это защищает от сканирования портов, брутфорса и мелких атак.
UFW — простой файрвол для Ubuntu
# Базовая настройка UFW
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 22/tcp # SSH
sudo ufw allow 80/tcp # HTTP
sudo ufw allow 443/tcp # HTTPS
sudo ufw enable
sudo ufw status
iptables — защита от SYN Flood
От SYN Flood сервер защищает само ядро: SYN cookies включены по умолчанию (параметр tcp_syncookies, документация ядра Linux). Ограничивать новые соединения модулем limit не стоит: у него одно ведро на всех клиентов, и вместе с атакой он режет обычных посетителей и SSH. Проверить SYN cookies и закрыть подбор пароля к SSH:
sysctl net.ipv4.tcp_syncookies    # 1 — включены

# SSH: не больше 6 попыток подключения за 30 секунд с одного адреса
sudo ufw limit 22/tcp
Своё правило iptables при включённом UFW кладут в /etc/ufw/before.rules, в раздел *filter перед строкой COMMIT: UFW проверяет этот файл раньше правил, добавленных командой ufw. Команда iptables -A INPUT ставит правило в конец цепочки, после правил UFW, и до разрешённых портов оно не доходит. Пример — не больше 50 одновременных соединений с одного адреса к портам 80 и 443:
# /etc/ufw/before.rules — строка перед COMMIT в разделе *filter
-A ufw-before-input -p tcp --syn -m multiport --dports 80,443 -m connlimit --connlimit-above 50 -j DROP
После правки файла правила применяются командой sudo ufw reload.
Защита от UDP Flood
Отдельных правил для UDP при UFW не нужно: политика deny incoming уже отбрасывает входящий UDP на всех портах, которые не открыты явно. Если на сервере работает DNS, порт открывают так: sudo ufw allow 53/udp. Объёмный UDP-флуд забивает канал ещё до сервера, и фильтр на самом сервере его не остановит — это работа защиты на стороне провайдера.
Fail2Ban: автоматическая блокировка атакующих IP
Fail2Ban мониторит логи сервисов (SSH, Nginx, Apache) и автоматически блокирует IP-адреса, с которых приходят подозрительные запросы.
# Установка
sudo apt install fail2ban
sudo systemctl enable fail2ban

# Создание локальной конфигурации
sudo nano /etc/fail2ban/jail.local   # только свои настройки: jail.conf не копировать и не править
Настройка jail.local для защиты веб-сервера
# /etc/fail2ban/jail.local
[DEFAULT]
bantime = 3600
findtime = 600
maxretry = 5
ignoreip = 127.0.0.1/8

[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 3

[nginx-limit-req]
enabled = true
filter = nginx-limit-req
logpath = /var/log/nginx/error.log
maxretry = 10

[nginx-http-auth]
enabled = true
filter = nginx-http-auth
logpath = /var/log/nginx/error.log
maxretry = 5
sudo systemctl restart fail2ban
sudo fail2ban-client statusFail2Ban эффективен против брутфорс-атак и простых HTTP Flood. Для volumetric DDoS (L3/L4) его недостаточно — нужна провайдерская или внешняя защита.
Nginx rate limiting: защита от HTTP Flood
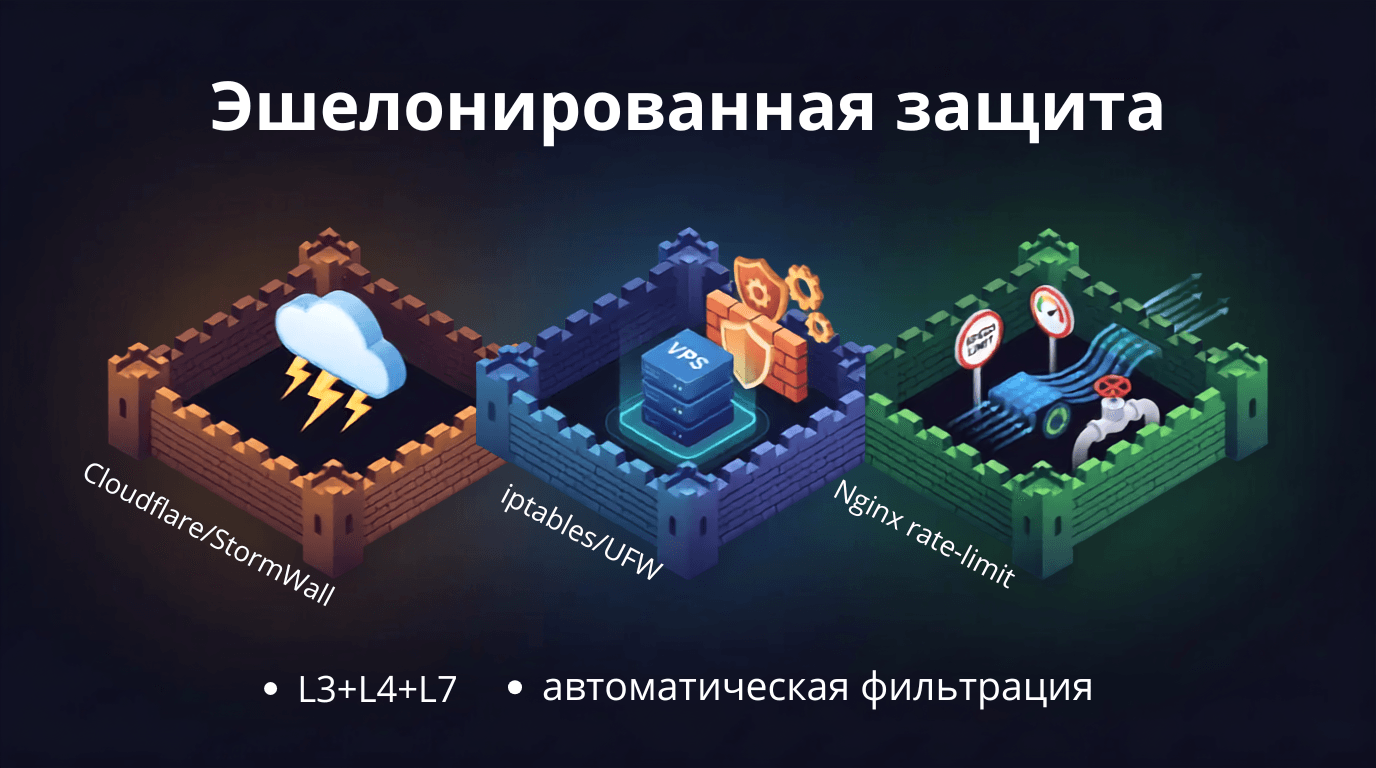
Nginx может ограничивать количество запросов с одного IP-адреса, что эффективно против L7 HTTP Flood атак.
# /etc/nginx/nginx.conf (в блоке http)
limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;
limit_conn_zone $binary_remote_addr zone=addr:10m;

# В блоке server/location
limit_req zone=one burst=20 nodelay;
limit_conn addr 20;

# Возврат 429 вместо 503
limit_req_status 429;
limit_conn_status 429;
Параметр rate=10r/s означает 10 запросов в секунду с одного IP. Burst=20 допускает кратковременное превышение. Для API и корзины интернет-магазина рекомендуется отдельная зона с более мягкими лимитами.
GeoIP-фильтрация
# Включайте только на время атаки: так закрывается и Googlebot —
# он ходит с адресов США, и сайт начнёт выпадать из Google.
# Базу GeoLite2 скачивают отдельно, с ключом MaxMind (geoipupdate).
# Установка: sudo apt install libnginx-mod-http-geoip2
# В nginx.conf:
geoip2 /usr/share/GeoIP/GeoLite2-Country.mmdb { $geoip2_data_country_code country iso_code;
} map $geoip2_data_country_code $allowed_country { default no; RU yes; BY yes; KZ yes; UA yes;
} # В server block:
if ($allowed_country = no) { return 444; }
Внешние сервисы DDoS-защиты: альтернативы Cloudflare
Для комплексной защиты L3-L7 рекомендуется подключение внешних сервисов, которые работают как reverse proxy и фильтруют трафик до его поступления на VPS.
DDoS-Guard — российский сервис с собственными scrubbing-центрами. Тарифы — на его сайте, мы их не сверяем. Подходит для крупных проектов с высоким трафиком.
G-Core Labs — в 2022 году прекратил оказывать услуги в России; часть российской команды продолжила работу как независимый провайдер EdgeЦентр («Коммерсантъ»).
NGENIX — российский CDN с WAF и DDoS-защитой. Ориентирован на enterprise-клиентов, для небольшого сайта избыточен.
Для малого и среднего бизнеса оптимальный подход: VPS с встроенной L3/L4 защитой от провайдера + Nginx rate limiting + Fail2Ban на сервере. Для крупных проектов — добавить внешний CDN с WAF.
Чеклист защиты VPS от DDoS
- Выбрать провайдера с встроенной DDoS-защитой (AdminVPS, Timeweb Cloud)
- Настроить UFW: закрыть все порты кроме 22, 80, 443
- Установить Fail2Ban для автоматической блокировки атакующих IP
- Настроить Nginx rate limiting (10-30 req/s на IP)
- Проверить SYN cookies: sysctl net.ipv4.tcp_syncookies — в ядре они включены по умолчанию (1)
- Ограничить connlimit в iptables (50 соединений на IP) — при UFW правилом в /etc/ufw/before.rules
- Отключить ICMP echo при необходимости
- Настроить мониторинг трафика (Grafana + Prometheus, netdata)
- Для крупных проектов: подключить CDN с WAF (например, DDoS-Guard)
- Регулярно обновлять ядро Linux и пакеты безопасности
Заключение
Защита VPS от DDoS — это многоуровневая задача. Базовый уровень (UFW + Fail2Ban + rate limiting) защищает от мелких атак и ботов. Провайдерская L3/L4 фильтрация отсекает volumetric-атаки до того, как они достигнут сервера. Для критически важных проектов необходим внешний scrubbing-сервис с L7 защитой.
Выбирайте VPS-провайдера с защитой от DDoS в тарифе — это первый рубеж без дополнительных затрат. Сравните провайдеров с анти-DDoS на EasyLinkLife и найдите оптимальное решение для вашего проекта.
Реклама · ООО «Админвпс»
AdminVPS — защита от DDoS в тарифе
Защита от DDoS уровня L2–L4 указана в описании тарифов VPS и входит в стоимость. NVMe на всех тарифах, площадки в России. От 349 ₽/мес при помесячной оплате.
Промокод EASYLINK — скидка 60 % на первый месяц при оплате за 1 месяц, кроме тарифов Lite.
Реклама · АО «ТаймВэб»
Облачный VPS с анти-DDoS
Timeweb Cloud: защита от DDoS на уровне всего облака, бэкапы — опцией, SLA 99,98 % по словам провайдера. Cloud MSK 40 — 1 000 ₽/мес при оплате за месяц или 900 ₽/мес при оплате за 12 месяцев.
Реклама · ООО «Админвпс»
Бюджетный VPS с защитой
Защита от DDoS уровня L2–L4 указана в описании тарифов VPS и входит в стоимость, трафик включён (у Lite — 1 ТБ), еженедельные копии входят в тариф начиная с Promo. Младший тариф Lite — 349 ₽/мес при оплате за месяц; при оплате за 12 месяцев скидка 15 %.
Промокод EASYLINK — скидка 60 % на первый месяц при оплате за 1 месяц, кроме тарифов Lite.
Частые вопросы
Какой VPS-провайдер в России лучше защищает от DDoS?
Из тех, кого мы сравниваем: AdminVPS указывает защиту уровня L2–L4 в тарифах VPS; фильтрация уровня приложения с CDN у него есть в линейке виртуального хостинга Anti-DDoS — от 1 499 ₽/мес при оплате за месяц. У Timeweb Cloud защита трёхуровневая — L3, L4 и L7 — и включена на уровне всего облака, но её стоимость провайдер считает под проект и не публикует. Производительность защиты мы не измеряли: атак не устраивали, и сравнивать провайдеров по стойкости нам не на чем.
Сколько стоит DDoS-защита для VPS?
Базовая фильтрация L3 и L4 обычно уже входит в тариф и отдельно не оплачивается. Платить приходится за защиту уровня приложения: у AdminVPS это отдельная линейка хостинга — Start за 1 499 ₽/мес, Standart за 2 999 ₽, Pro за 4 499 ₽ и Vip за 6 299 ₽, все при оплате за один месяц. У Timeweb Cloud цена не публикуется и считается по заявке. Признак, что нужен именно уровень приложения: сайт лежит, а канал при этом свободен.
Может ли UFW защитить от DDoS?
UFW защищает от сканирования портов и мелких атак. Против volumetric DDoS (1+ Гбит/с) файрвол на VPS бессилен — трафик забивает канал до сервера. Нужна фильтрация на стороне провайдера.
Что такое L3/L4 и L7 DDoS-атаки?
L3/L4 — сетевые атаки (UDP/SYN/ICMP flood), направленные на перегрузку канала. L7 — атаки на приложение (HTTP flood, SlowLoris), имитирующие действия пользователей. Для L3/L4 нужна фильтрация на уровне провайдера, для L7 — WAF и rate limiting.
Нужна ли DDoS-защита маленькому сайту?
Да, даже небольшие сайты подвергаются DDoS. Базовая защита (UFW + Fail2Ban + провайдер с фильтрацией) обходится без доплат.
Как быстро восстановить VPS после DDoS?
Если провайдер заблокировал IP: обратитесь в поддержку для разблокировки. Проверьте логи (/var/log/nginx/access.log), обновите правила файрвола, включите rate limiting. Рассмотрите смену IP-адреса.
VPS с защитой от DDoS в стоимости тарифа
Сравнить провайдеровНекоторые ссылки в этой статье являются партнёрскими. Мы можем получить комиссию при переходе и покупке. На стоимость для вас это не влияет. Подробнее
Об авторе